Texte arrêté au 15 novembre 2026, à partir de lectures publiées par des organismes certificateurs. Les textes officiels (Légifrance, ministère du Travail) font foi : vérifiez chaque point avant d'agir. Les sources et leur niveau de confirmation sont listés en bas de page.
Dans cet article
- Le cadre, en deux textes
- Les traitements qu'un organisme met en œuvre
- Les durées de conservation : le point qui fâche
- Un cas pratique : un organisme fictif remplit son registre
- Les données de santé, et le piège du handicap
- Les droits des personnes, en pratique
- Vos sous-traitants au sens du règlement
- La sécurité, exprimée en gestes simples
- Une revue annuelle des données en une journée
- Les erreurs fréquentes sur les données
- Informer les personnes : la mention que presque personne n'écrit
- Quand le qualité et le RGPD se contredisent
- Ce que Quali4mation apporte sur la protection des données
- Questions fréquentes
- Les trois actions à mener
- Sources et niveau de confirmation
Un organisme de formation collecte des données d'identité, des parcours, des résultats d'évaluation, parfois des informations de santé. Le règlement général sur la protection des données s'applique intégralement, et il entre régulièrement en tension avec les obligations de preuve du référentiel qualité et avec les durées de conservation comptables.
Le cadre, en deux textes
Le règlement (UE) 2016/679, dit RGPD, est applicable depuis le 25 mai 2018. En droit français, il se combine avec la loi n° 78-17 du 6 janvier 1978 relative à l'informatique, aux fichiers et aux libertés, dans sa rédaction issue des textes d'adaptation.
Ces deux textes n'ont pas été modifiés par la réforme du référentiel national qualité. Ce qui change, en 2026 et 2027, c'est l'accumulation d'obligations de traçabilité qui vous poussent à conserver davantage : preuves d'effectivité du suivi à distance au titre de l'indicateur 19, justificatifs de réalisation pour les financeurs, pièces comptables pour la facturation électronique.
Conserver plus n'est pas interdit. Conserver sans base légale, sans durée définie et sans information des personnes l'est.
Les traitements qu'un organisme met en œuvre
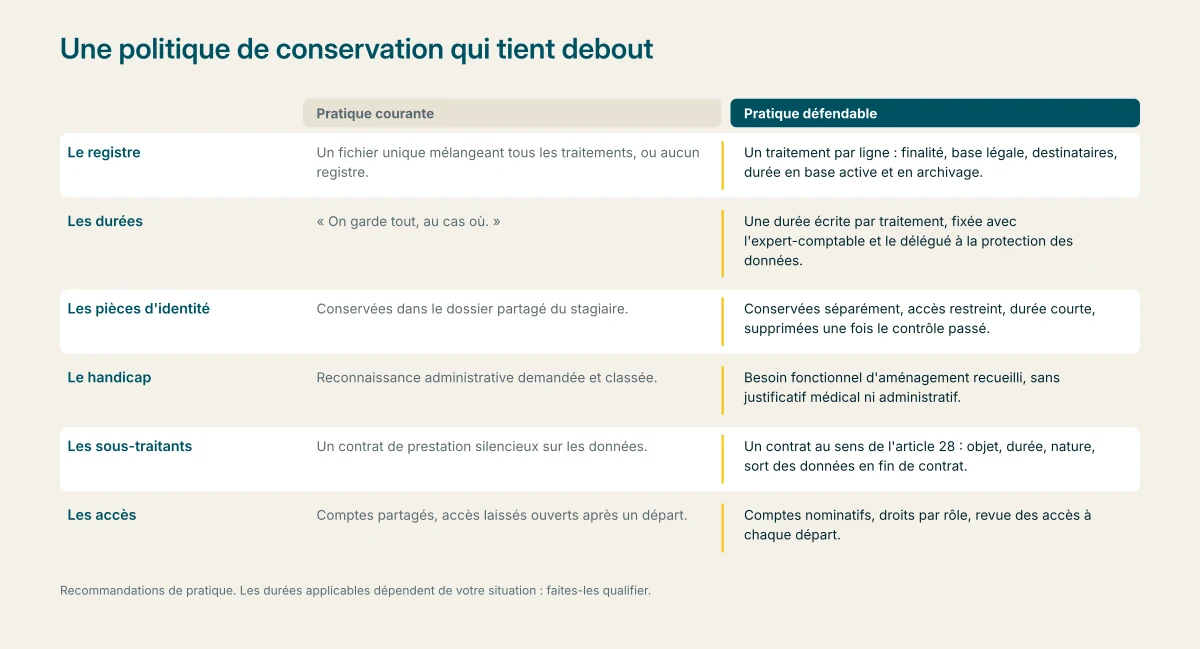
Un organisme de formation, même petit, opère plusieurs traitements distincts. Les confondre dans un registre unique mal tenu est l'erreur de départ la plus fréquente.
La prospection commerciale. Coordonnées professionnelles, historique d'échanges, demandes de devis. Base légale habituelle : l'intérêt légitime pour la prospection entre professionnels, le consentement pour certains envois électroniques vers des particuliers.
L'inscription et la gestion administrative. Identité, coordonnées, employeur, financement. Base légale : l'exécution du contrat ou des mesures précontractuelles.
La réalisation de la formation. Émargements, traces de connexion, travaux rendus, évaluations des acquis. Base légale : exécution du contrat, et obligation légale pour tout ce qui doit être produit à un financeur ou à un auditeur.
Le suivi qualité. Questionnaires de satisfaction, réclamations, enquêtes à froid. Base légale : intérêt légitime, ou obligation légale lorsque le recueil découle du référentiel.
La gestion des financements. Numéros de dossier, pièces justificatives, parfois numéro de sécurité sociale pour certains dispositifs. Base légale : obligation légale et exécution du contrat.
La comptabilité. Factures, règlements, écritures. Base légale : obligation légale.
Chaque traitement a sa finalité, sa base légale, ses destinataires et sa durée. Le registre des traitements, prévu par l'article 30 du règlement, consigne exactement cela.
Les durées de conservation : le point qui fâche
Aucun texte unique ne fixe « la » durée de conservation des données d'un organisme de formation. Les durées se déduisent de plusieurs obligations qui ne coïncident pas.
Les pièces comptables relèvent des obligations commerciales et fiscales, avec des durées propres au code de commerce et au livre des procédures fiscales. Les documents sociaux ont leurs propres règles. Les justificatifs exigés par un financeur suivent les conditions de ce financeur, qui peut contrôler plusieurs années après. Les preuves utiles en audit qualité doivent couvrir au minimum le cycle de certification en cours.
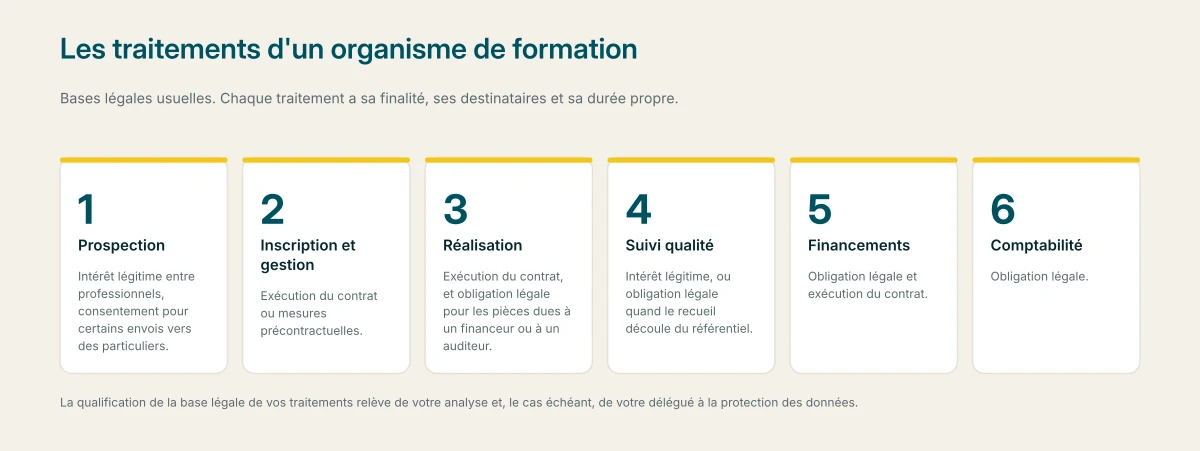
Une approche prudente consiste à définir, traitement par traitement, une durée en base active et une durée en archivage intermédiaire, puis à écrire les deux dans le registre. Ce qui est reproché par l'autorité de contrôle n'est presque jamais la durée retenue : c'est l'absence de durée définie, et la conservation sans fin.
Un principe mérite d'être appliqué sans attendre : séparer ce qui doit être conservé de ce qui peut être supprimé. Les copies de pièces d'identité collectées pour un dossier de financement n'ont pas à rester dans un dossier partagé une fois le contrôle passé. Les listes de prospects inactifs depuis trois ans non plus.
Avertissement nécessaire : les durées applicables à votre structure dépendent de vos dispositifs de financement, de votre forme juridique et de votre secteur. Elles se fixent avec votre expert-comptable et, le cas échéant, votre délégué à la protection des données. Cet article ne les énonce pas, parce qu'il n'existe pas de réponse unique.
Un cas pratique : un organisme fictif remplit son registre
Imaginons un organisme de trois personnes, que nous appellerons Zêta, qui n'a jamais tenu de registre. Le cas est inventé, il sert à montrer la méthode, pas un résultat.
La dirigeante part d'un constat simple : elle ne sait pas quelles données elle détient. Elle ouvre donc, un après-midi, chaque endroit où des données se trouvent : la boîte mail, le dossier partagé, le logiciel de gestion, l'outil de questionnaire, les carnets papier qui traînent dans un tiroir, le téléphone du formateur principal.
Elle découvre trois choses. Des copies de pièces d'identité dans un dossier de trois ans, jamais supprimées. Une liste de prospects constituée à partir d'un salon, sans trace de l'origine. Un accès au logiciel de gestion toujours ouvert pour un formateur qui ne travaille plus avec elle.
Elle construit ensuite son registre en six lignes, une par traitement : prospection, inscription, réalisation, suivi qualité, financements, comptabilité. Pour chaque ligne, elle écrit la finalité, la base légale qu'elle retient, les destinataires, et une durée en base active et en archivage intermédiaire, après en avoir parlé avec son expert-comptable.
Le premier registre n'est pas parfait. Il existe, il est daté, il est relu une fois par an. C'est exactement ce que demandent à la fois un auditeur et, le cas échéant, l'autorité de contrôle : un dispositif qui existe et qui vit.
Les données de santé, et le piège du handicap
C'est le point le plus sensible, et il croise directement l'indicateur 26.
Les données concernant la santé font partie des catégories particulières de données visées par l'article 9 du règlement. Leur traitement est interdit par principe, sauf dans des cas limitativement énumérés.
Une reconnaissance de la qualité de travailleur handicapé, une notification de la maison départementale des personnes handicapées, un certificat médical justifiant un aménagement : ce sont des données de santé.
La conséquence pratique est claire. Pour adapter une formation, vous n'avez pas besoin de connaître le diagnostic ni de détenir une reconnaissance administrative. Vous avez besoin de connaître le besoin fonctionnel : davantage de temps, un support en amont, une pause supplémentaire, un format différent.
Demandez donc le besoin, pas le justificatif. Si une personne vous transmet spontanément un document médical, ne le conservez pas dans le dossier de formation : notez l'aménagement retenu et détruisez la pièce, sauf si un financeur l'exige explicitement, auquel cas elle se conserve séparément, avec un accès restreint.
Les droits des personnes, en pratique
Le règlement donne aux personnes des droits sur leurs données : accès, rectification, effacement dans certains cas, limitation, opposition, portabilité dans certains cas. Un organisme de formation reçoit rarement ces demandes. Quand l'une arrive, c'est souvent sans préavis et sans vocabulaire juridique : « pouvez-vous me renvoyer tout ce que vous avez sur moi ? »
La préparation tient en quatre gestes.
Désigner une porte d'entrée. Une adresse de courriel dédiée, ou le nom d'une personne, indiquée dans la politique de confidentialité. Une demande qui se perd dans la boîte générale est une demande ratée.
Savoir où chercher. Pour répondre, il faut retrouver les données d'une personne dans tous les outils. Le registre sert aussi à cela : il liste les endroits.
Fixer une méthode de réponse. Qui reçoit, qui vérifie l'identité du demandeur, qui prépare la réponse, qui la valide, en combien de temps. Cet article ne fixe aucun délai, vérifiez-le dans le texte du règlement et auprès de votre délégué à la protection des données.
Garder la trace. Date de la demande, décision prise, réponse envoyée. Même une réponse négative motivée se défend mieux qu'un silence.
Un cas particulier demande de la vigilance : l'effacement demandé alors qu'une obligation de conservation s'applique, par exemple pour des pièces exigées par un financeur. La réponse n'est pas un refus brutal. C'est une explication, avec ce qui est effacé, ce qui est conservé, pourquoi et pour quelle durée.
Vos sous-traitants au sens du règlement
Un formateur indépendant qui reçoit la liste de vos stagiaires traite des données pour votre compte. Une plateforme de formation en ligne, un outil de questionnaire, un logiciel de gestion, un hébergeur : tous sont sous-traitants au sens de l'article 28 du règlement.
Ce statut appelle un contrat écrit, distinct de la clause de conformité au référentiel national qualité évoquée au titre de l'indicateur 27. Les deux peuvent cohabiter dans un même document, à condition de ne pas se confondre : l'une porte sur la qualité pédagogique, l'autre sur la protection des données.
Le contrat de sous-traitance au sens du règlement précise l'objet et la durée du traitement, sa nature et sa finalité, le type de données et les catégories de personnes concernées, les obligations du sous-traitant, le sort des données en fin de contrat et les conditions du recours à un sous-traitant ultérieur.
Deux questions se posent systématiquement avant de signer avec un éditeur de logiciel : où sont hébergées les données, et que se passe-t-il si vous partez. La seconde est souvent la plus mal traitée. Un prestataire qui ne documente pas la récupération complète de vos données crée une dépendance qui finit par coûter plus cher que son abonnement.
La sécurité, exprimée en gestes simples
L'article 32 du règlement impose des mesures techniques et organisationnelles adaptées au risque. Pour un organisme de formation, cela se traduit en pratiques accessibles.
Des comptes nominatifs plutôt qu'un compte partagé, parce qu'un journal d'accès n'a de sens que s'il désigne une personne. Des droits par rôle, pour qu'un formateur voie ses propres groupes et non l'ensemble des dossiers. Le chiffrement des pièces sensibles au repos, en particulier les pièces d'identité. Des sauvegardes testées, et pas seulement planifiées. Une journalisation des accès et des téléchargements. Et une procédure écrite en cas de violation de données, puisque la notification à l'autorité de contrôle doit intervenir dans un délai de soixante-douze heures lorsque la violation est susceptible d'engendrer un risque.
Le point le plus souvent négligé est le départ d'un collaborateur ou la fin d'une collaboration avec un formateur. Les accès restent ouverts pendant des mois, et personne ne s'en aperçoit avant un incident.
Une revue annuelle des données en une journée
Le tri fait une fois ne dure pas. Une revue annuelle, placée dans l'agenda au même moment chaque année, suffit à garder un dispositif sain. Voici un déroulé possible, qui tient en une journée pour un petit organisme.
Matin, première heure : relire le registre. Chaque traitement est-il toujours exercé ? En avons-nous commencé un nouveau, par exemple un outil de questionnaire ou une plateforme ? Ajoutez ou supprimez les lignes.
Matin, deuxième heure : vérifier les durées. Repérez les dossiers dont la durée de conservation est échue, listez-les, décidez de leur sort avec vos conseils.
Fin de matinée : revoir les accès. Qui a accès à quoi ? Les comptes de personnes parties sont-ils fermés ? Un formateur voit-il plus que ses propres groupes ?
Début d'après-midi : relire les contrats de sous-traitance au sens du règlement. Les hébergeurs et éditeurs ont-ils changé ? Leurs conditions aussi ?
Milieu d'après-midi : tester une demande de personne. Simulez une demande d'accès sur un stagiaire fictif et regardez combien de temps il faut pour réunir ses données.
Fin de journée : écrire un compte rendu d'une page, daté, signé, rangé avec le registre. C'est lui qui prouvera la vie du dispositif lors du prochain audit.
Les erreurs fréquentes sur les données
Copier la politique de confidentialité d'un autre site. Elle décrit des traitements que vous n'avez pas et oublie ceux que vous avez.
Tout garder « au cas où ». La peur de manquer d'une preuve pousse à conserver sans durée. C'est le contraire de ce qu'attend le règlement.
Envoyer des listes de stagiaires par courriel non protégé. Un fichier joint sans mot de passe, envoyé à plusieurs destinataires, est l'incident le plus courant et le plus évitable.
Laisser les sous-traitants hors du registre. Un outil de questionnaire utilisé depuis trois ans sans contrat est un trou dans le dispositif.
Négliger les formateurs indépendants. Ils reçoivent des listes, produisent des évaluations, conservent des copies sur leur propre ordinateur. Le contrat doit leur dire quoi en faire à la fin de la mission.
Informer les personnes : la mention que presque personne n'écrit
L'information des personnes est l'obligation la moins coûteuse du règlement, et la plus souvent oubliée. Elle consiste à dire, au moment de la collecte, qui traite les données, pourquoi, sur quelle base, pendant combien de temps, qui les reçoit et quels droits la personne peut exercer.
Pour un organisme de formation, trois supports portent cette information.
Le formulaire d'inscription ou de demande de devis, avec une mention courte renvoyant à une politique de confidentialité complète. Le questionnaire de satisfaction, parce qu'il collecte des appréciations nominatives que beaucoup de stagiaires croient anonymes. Et le dossier de financement, lorsqu'il suppose la transmission de données à un tiers, financeur ou certificateur.
Ce dernier cas mérite attention. Transmettre les coordonnées d'un stagiaire à un opérateur de compétences ou à un certificateur est un partage de données avec un destinataire, et la personne doit le savoir avant, pas après.
Une politique de confidentialité tient en une page pour un petit organisme. Les versions de quinze pages copiées sur un autre site ne protègent personne, et elles mentionnent souvent des traitements que vous n'opérez pas.
Quand le qualité et le RGPD se contredisent
Les deux cadres poussent dans des directions opposées sur trois sujets, et il faut trancher plutôt que subir.
La conservation. Le référentiel vous demande de pouvoir prouver, le règlement vous demande de ne pas conserver sans fin. La résolution tient dans l'archivage intermédiaire : les données sortent de la base active, restent accessibles en cas de contrôle, et disparaissent à l'échéance fixée. Encore faut-il que la distinction existe dans vos outils et pas seulement dans votre registre.
Les commentaires libres. Les questionnaires de satisfaction produisent des verbatims qui peuvent nommer un formateur, un collègue, parfois une situation personnelle. Le référentiel vous demande d'exploiter ces retours, le règlement vous demande de limiter la collecte à ce qui est nécessaire. Compter les thèmes plutôt que de conserver les textes est une réponse praticable.
L'identité. Certains dispositifs de financement exigent une vérification d'identité, donc la collecte d'une pièce. Le référentiel n'en demande pas. La pièce se conserve séparément, avec un accès restreint et une durée courte, et non dans le dossier pédagogique partagé avec un formateur sous-traitant.
Dans les trois cas, la bonne pratique est la même : décider, écrire la décision, et l'appliquer. Un arbitrage documenté se défend devant un auditeur comme devant l'autorité de contrôle. L'absence d'arbitrage ne se défend nulle part.
Ce que Quali4mation apporte sur la protection des données
Le logiciel apporte des garanties techniques, et laisse la gouvernance entre vos mains.
Sur l'étanchéité : chaque lecture et chaque écriture filtrent sur l'organisme de la session. Un document appartenant à un autre organisme est traité comme introuvable, y compris en lecture, en téléchargement, en rattachement et en purge. Deux organismes distincts servent de scénario de test à cette séparation.
Sur les droits : l'accès au coffre administratif est réservé à l'administrateur, le rôle étant contrôlé avant même la lecture du fichier reçu. Un formateur validé ne voit que ses propres actions, sans chiffre d'affaires ni réclamations. Un apprenant ou un visiteur est refusé.
Sur le stockage : les pièces sensibles, dont les pièces d'identité et les documents administratifs de l'organisme, sont chiffrées au repos. Chaque fichier porte une empreinte SHA-256 recalculée à chaque téléchargement, et un fichier altéré est refusé. Les dépôts contrôlent le type réel du contenu et refusent tout exécutable.
Sur la traçabilité : chaque dépôt, téléchargement, archivage et purge est journalisé, sans jamais enregistrer le contenu des fichiers.
Sur l'effacement : la purge n'est jamais automatique. L'écran liste les documents dont la durée de conservation est échue, et la suppression exige de les cocher puis de saisir une confirmation explicite. Le serveur refuse tout identifiant absent de la proposition.
Un détail qui dit la logique retenue sur les questionnaires : les thèmes des commentaires sont comptés par un lexique français, et le texte des commentaires n'est ni lu par l'écran ni conservé. Seuls les décomptes par thème sont exposés.
Le point à retenir, et il est écrit en toutes lettres dans la documentation du produit : aucune durée légale n'est affirmée par le logiciel. Les durées de conservation sont des paramètres que vous fixez avec votre expert-comptable et votre délégué à la protection des données. Le logiciel applique ce que vous avez décidé, il ne décide pas à votre place.
La réversibilité est décrite sur sauvegarde et réversibilité.
Questions fréquentes
Dois-je désigner un délégué à la protection des données ?
La désignation est obligatoire dans les cas prévus par l'article 37 du règlement, notamment en cas de suivi régulier et systématique à grande échelle ou de traitement à grande échelle de données sensibles. Beaucoup d'organismes de formation n'y sont pas tenus, mais la désignation volontaire reste possible et utile. Faites qualifier votre situation.
Combien de temps conserver les dossiers de formation ?
Il n'existe pas de durée unique. Les obligations comptables, les exigences des financeurs et les besoins de preuve en audit se superposent. Définissez une durée par traitement, écrivez-la dans votre registre, et faites-la valider par votre expert-comptable.
Puis-je demander une reconnaissance de travailleur handicapé ?
C'est une donnée de santé, relevant des catégories particulières de l'article 9. Pour adapter une formation, il suffit de recueillir le besoin fonctionnel d'aménagement, sans justificatif médical ni administratif.
Mon formateur indépendant doit-il signer quelque chose ?
Oui, s'il traite des données de vos stagiaires pour votre compte. Un contrat de sous-traitance au sens de l'article 28 est requis, en plus de la clause de conformité au référentiel qualité.
Que faire en cas de perte ou de fuite de données ?
Documenter l'incident, en évaluer le risque pour les personnes, et notifier l'autorité de contrôle dans les soixante-douze heures lorsque la violation est susceptible d'engendrer un risque pour les droits et libertés. Les personnes concernées sont informées lorsque le risque est élevé.
Le référentiel qualité impose-t-il de conserver plus longtemps ?
Il impose de pouvoir produire des preuves en audit, ce qui suppose de couvrir le cycle de certification. Cela ne dispense pas de définir une durée : une preuve conservée indéfiniment sans justification reste une donnée conservée sans base.
Comment traiter un questionnaire de satisfaction anonyme ?
S'il est réellement anonyme, il ne contient aucune donnée permettant d'identifier la personne, directement ou par recoupement. Si vous pouvez relier la réponse à un stagiaire, par un lien personnalisé par exemple, il n'est plus anonyme : informez-le en conséquence.
Qui peut accéder aux dossiers dans un petit organisme ?
Le moins de monde possible, selon le besoin. Un accès par rôle, nominatif, avec fermeture à chaque départ, vaut mieux qu'un compte partagé que tout le monde utilise.
Les trois actions à mener
- Écrivez ou reprenez votre registre des traitements, un tableau par traitement, avec finalité, base légale, destinataires, durée en base active et durée en archivage.
- Vérifiez vos contrats avec vos sous-traitants techniques et pédagogiques : hébergeur, plateforme, outil de questionnaire, formateurs indépendants.
- Faites le tri une fois, sérieusement : copies de pièces d'identité oubliées, listes de prospects anciennes, accès de personnes parties. Puis fixez une revue annuelle.
Cet article décrit l'état du droit au 15 novembre 2026. Il informe et ne constitue pas un conseil juridique. Les durées de conservation et l'obligation de désigner un délégué à la protection des données dépendent de votre situation : faites-les qualifier par un conseil ou par votre délégué.
Sources et niveau de confirmation
Les libellés cités sont des résumés issus de lectures publiées par des organismes certificateurs, jamais des citations du texte officiel. Chaque ligne indique le niveau de confirmation.
Méthode : cet article s'appuie sur le droit en vigueur, stable et notoire (règlement européen et loi française), et non sur les textes de la réforme 2026. Les sites cnil.fr, legifrance.gouv.fr et eur-lex.europa.eu n'ont pas été consultés depuis l'environnement de rédaction (voir ../a-verifier.md) : les références d'articles doivent être revérifiées avant publication.
| # | Affirmation | Texte de référence | Niveau |
|---|---|---|---|
| 1 | Règlement (UE) 2016/679 applicable depuis le 25 mai 2018 | RGPD | Notoire — à revérifier sur eur-lex |
| 2 | Loi n° 78-17 du 6 janvier 1978 relative à l'informatique, aux fichiers et aux libertés | Loi française | Notoire — à revérifier sur Légifrance |
| 3 | Registre des activités de traitement | RGPD, article 30 | Notoire — article à revérifier |
| 4 | Catégories particulières de données, dont la santé : interdiction de principe et exceptions limitatives | RGPD, article 9 | Notoire — article à revérifier |
| 5 | Obligations du sous-traitant et contrat écrit | RGPD, article 28 | Notoire — article à revérifier |
| 6 | Sécurité du traitement, mesures adaptées au risque | RGPD, article 32 | Notoire — article à revérifier |
| 7 | Notification d'une violation de données à l'autorité de contrôle dans un délai de 72 heures ; information des personnes en cas de risque élevé | RGPD, articles 33 et 34 | Notoire — articles à revérifier |
| 8 | Désignation obligatoire d'un délégué à la protection des données dans les cas prévus | RGPD, article 37 | Notoire — article à revérifier |
| 9 | Les durées de conservation ne sont pas fixées par un texte unique pour un organisme de formation | Constat | Aucune durée chiffrée n'est donnée dans l'article, par prudence |
| 10 | L'indicateur 19 impose des preuves d'effectivité du suivi à distance (lien avec l'accumulation de données) | Lecture du décret n° 2026-728 | certiflash.fr/blog/qualiopi-v10-decret-2026-728-nouveau-referentiel-33-indicateurs — une source |
| 11 | L'indicateur 27 impose une clause de conformité au référentiel dans les contrats de sous-traitance | idem | idem — une source |
Choix de rédaction assumé : aucune durée de conservation chiffrée n'est avancée dans l'article. Les durées dépendent du code de commerce, du livre des procédures fiscales, des conditions des financeurs et du cycle de certification, qui ne se recouvrent pas. L'article renvoie explicitement à l'expert-comptable et au délégué à la protection des données. C'est volontaire et cohérent avec la documentation du produit, qui n'affirme elle non plus aucune durée légale.
Capacités du logiciel citées
| Affirmation | Source interne |
|---|---|
Étanchéité par of_id sur toute lecture et écriture ; document d'un autre organisme « introuvable » ; testé avec deux organismes | s4mfinal/docs/ARCHIVAGE_ADMINISTRATIF.md, § 2 |
| Coffre administratif réservé à l'administrateur ; rôle contrôlé avant la lecture du fichier ; 403 pour formateur, apprenant, commercial ; 401 sans session | idem |
Chiffrement au repos des pièces sensibles (PIECES_SENSIBLES) | idem |
| Empreinte SHA-256 recalculée à chaque téléchargement ; fichier altéré refusé ; contrôle du type réel ; refus des exécutables | idem |
| Journalisation des dépôts, téléchargements, archivages et purges, sans le contenu | idem |
Purge jamais automatique : cocher puis saisir PURGER ; serveur refusant tout identifiant hors proposition | idem, § 6 |
| Aucune durée légale affirmée : paramètres à fixer avec l'expert-comptable et le DPO | idem, § 6 |
| Thèmes des commentaires comptés par lexique ; texte des commentaires ni lu par l'écran ni conservé | s4mfinal/docs/PILOTAGE_KPI.md, § 4 |
| Droits par rôle sur le pilotage : formateur validé limité à ses actions, sans CA ni réclamations | idem, § 3 |